Günümüzde otomobiller artık sadece ulaşım aracı değil, tekerlekli birer veri merkezine dönüşmüş durumda. Avustralya’da gerçekleştirilen kapsamlı bir araştırma, Çin menşeli elektrikli araçların siber güvenlik açıkları konusunda ciddi soru işaretleri doğuruyor. Özellikle BYD ve Xpeng gibi markaların topladığı verilerin hacmi ve bu verilere erişim imkanları, hem bireysel kullanıcılar hem de ulusal güvenlik açısından tartışmaları alevlendirdi.
Siber Güvenlik Açıkları ve Hacklenme Riski
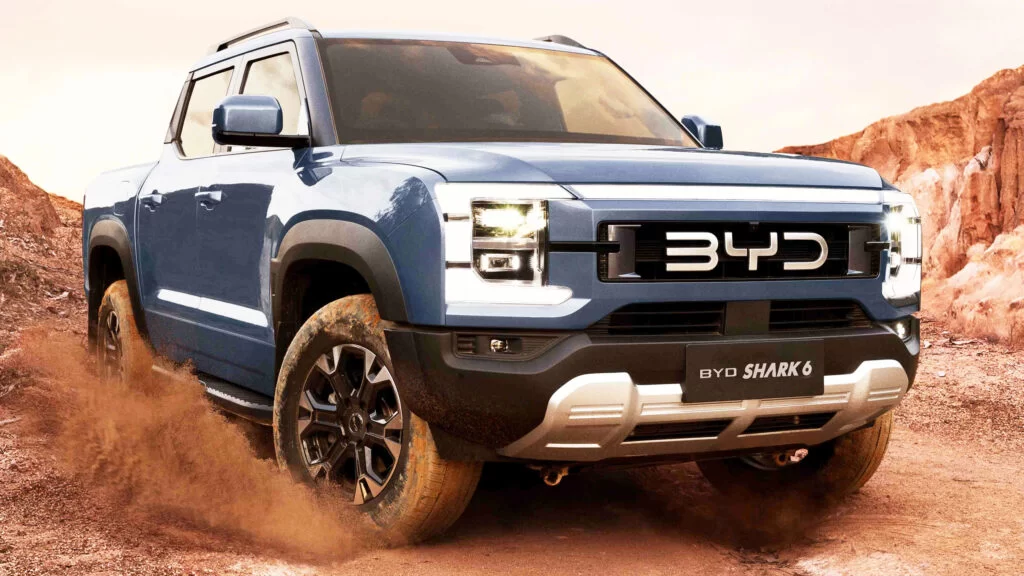
Uzmanlar, BYD Shark 6 modeli üzerinde gerçekleştirdikleri testlerde şaşırtıcı sonuçlara ulaştı. Siber güvenlik uzmanı Dan Hreszczuk, aracın sistemine herhangi bir şifreleme engeli olmaksızın giriş yapmayı başardı. Bu yetkisiz erişimle birlikte; aracın kapılarını kilitlemek, multimedya sistemini yönetmek ve silecekleri kontrol etmek gibi işlemler uzaktan gerçekleştirilebiliyor. Daha da kritiği, aracın mikrofonları üzerinden içerideki konuşmaların dinlenebilmesi ve sesli komut asistanlarının manipüle edilebilmesidir.
Söz konusu manipülasyonla, araca bağlı akıllı telefonların verilerine de erişilebiliyor. Kişisel rehber bilgileri, özel telefon numaraları ve hassas verilere ulaşılması, modern araçların ne kadar savunmasız olabileceğini kanıtlıyor. Bu durum, sadece Çinli araçlara özgü bir sorun gibi görünse de, aslında tüm modern otomotiv endüstrisini ilgilendiren yapısal bir güvenlik krizini temsil ediyor.
Otomotiv Endüstrisinde Veri Mahremiyeti
Peki, bu siber güvenlik açıkları sadece Çinli üreticilere mi has? Mozilla’nın 2023 yılında yaptığı araştırma, popüler otomobil markalarının büyük çoğunluğunun kullanıcı verilerini işleme konusunda oldukça zayıf olduğunu ortaya koyuyor. Nissan ve Kia gibi markaların dahi kullanıcıların özel hayatına dair hassas verileri takip ettiği iddiaları, sektördeki genel bir denetim boşluğuna işaret ediyor.
Sonuç olarak, sadece Çinli değil, küresel ölçekte tüm otomotiv şirketlerinin veri koruma politikaları sıkı bir denetime tabi tutulmalı. Kullanıcılar, araçlarının topladığı verilerin nereye gittiğini ve bu verilere kimlerin erişebildiğini sorgulamalıdır. Teknolojik ilerleme, kişisel mahremiyetin önüne geçmemeli; üreticiler güvenlik altyapılarını çok daha şeffaf ve dirençli bir hale getirmelidir.
Bu konudaki diğer yazılar için Haberler kategorisine göz atabilirsiniz. Kaynak: www.carscoops.com


